Interviu su kibernetinio saugumo ekspertu Oleku Sukhodolskiu, techniniu konsultantu biokibernetinės gynybos srityje (Vilnius, Lietuva).
Per pastarąjį dešimtmetį Ukraina tapo pavojingiausių pasaulyje kibernetinių atakų prieš energetikos infrastruktūrą bandymų poligonu, o nuo 2025 m. šie scenarijai bus išbandyti ES šalyse, ypač Lenkijoje. Vienas iš specialistų, sistemingai analizuojančių šias grėsmes ir dirbančių kibernetinio saugumo, kritinės infrastruktūros ir mašininio mokymosi ribose, yra Olekas Sukhodolskis, turintis praktinės patirties dirbant tiek Baltijos regione, tiek su Ukraina.
Olekas Sukhodolskis jau daugelį metų dirba su energetiniu saugumu ir kritinės infrastruktūros kibernetine apsauga, analizuoja hibridines ir konvencines grėsmes Ukrainos, Lenkijos ir Baltijos šalių energetikos sistemoms. Jis buvo vienas iš ekspertų, kurie dar prieš plataus masto karą kartu su Lietuvos piliečių apsaugos fondo vadovu Stasiu Kaušiniu vyko į Ukrainą, kad parengtų Ukrainos komandas atremti kibernetinių atakų prieš energetikos objektus.
Olek Sukhodolsky (O.S.): Jei pažvelgsite į įvykius nuo 2014 m., tampa akivaizdu: energetikos sektorius yra valstybės „nervų sistema“, o smogti jai reiškia smogti ir ekonomikai, ir socialiniam tvarumui tuo pačiu metu. Rusija sistemingai derina kibernetines atakas, dezinformaciją, sabotažą, raketų ir dronų atakas prieš elektrines, pastotes, tinklus – tai ne alternatyvūs, o papildomi to paties hibridinio ir konvencinio kontinuumo įrankiai.
Ihoris Arbatovas (I.A.): 2015–2016 m. kibernetinės atakos prieš Ukrainos energetikos sektorių dažnai minimos kaip lūžio taškas. Koks jų unikalumas ir kodėl jie vis dar svarbūs ES ir Ukrainai?
O.S.: 2015 m. gruodį matėme pirmąjį pasaulyje patvirtintą atvejį, kai kibernetinė ataka tiesiogiai sukėlė didelio masto elektros energijos tiekimo nutraukimą: su GRU susijusi „Sandworm“ grupė įsiskverbė į trijų Ukrainos regioninių elektros skirstymo įmonių sistemas per sukčiavimo el. laiškus ir „BlackEnergy3“ kenkėjišką programą ir atjungė dešimtis pastočių, palikdama šimtus tūkstančių vartotojų be elektros. 2016 m. pasirodė dar pavojingesnis įrankis – „Industroyer“ („CrashOverride“), pirmoji specializuota kenkėjiška programa, sukurta specialiai atakuoti pramonines valdymo sistemas energetikos sektoriuje, kuri manipuliavo tokiais protokolais kaip IEC 61850 ir IEC 104 ir išjungė įrangą pagrindinėje Kijevo pastotėje.
Šios atakos parodė: pirma, kad pramoninės valdymo sistemos (OT/ICS) yra ne mažiau pažeidžiamos nei klasikiniai IT tinklai.
Antra, kibernetinė ataka gali tapti ne tik incidentu, bet ir visos visuomenės įbauginimo ir destabilizavimo strategijos elementu. Ukrainai tai buvo skaudi pamoka, o ES tai buvo signalas, kuris, deja, ne visur buvo vertinamas rimtai.
I.A.: Naujausioje medžiagoje aprašote ne tik Ukrainos, bet ir Lenkijos patirtį, ypač išpuolį 2025 m. pabaigoje. Kas ten įvyko ir kodėl tai svarbu Ukrainai ir Baltijos šalims?
O.S.: 2025 m. gruodžio pabaigoje įvyko didžiausia koordinuota kibernetinė ataka prieš Lenkijos energetikos sektorių NATO ir ES istorijoje: nukentėjo šiluminės elektrinės, tiekiančios šilumą beveik pusei milijono gyventojų, taip pat apie trisdešimt vėjo ir saulės elektrinių. Užpuolikai, tariamai susiję su Rusijos specialiosiomis tarnybomis, įsiskverbė į pažeidžiamus periferinius įrenginius, įdiegė „viper“ kenkėjiškas programas OT/ICS, sunaikino duomenis operatorių skydeliuose ir sugadino RTU programinę įrangą, faktiškai atimdami iš operatorių galimybę matyti ir nuotoliniu būdu valdyti objektus.
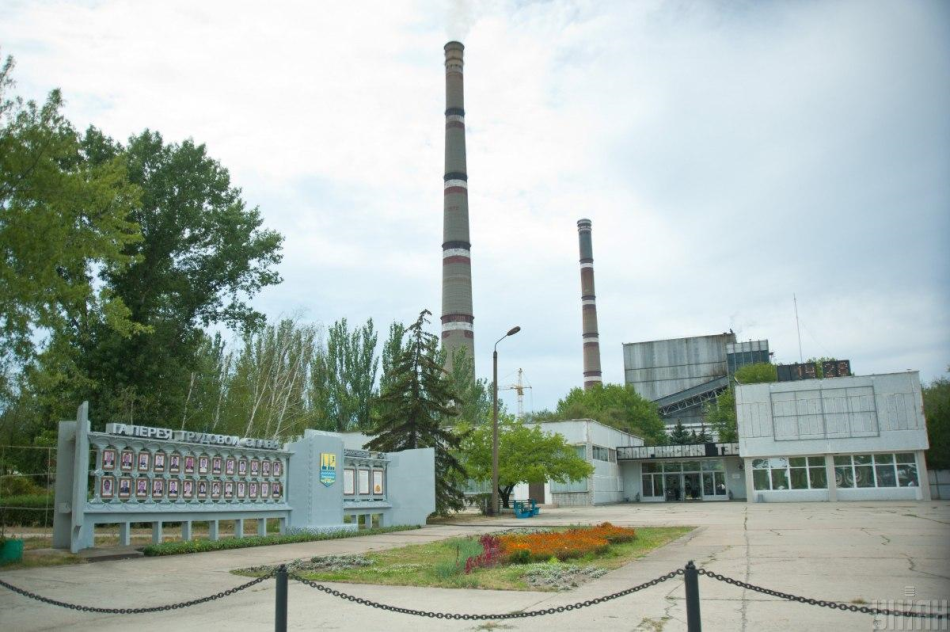
Laimei, dėl greito „CERT Polska“ atsako ir įmontuotų gynybos mechanizmų tai nesibaigė elektros energijos tiekimo nutraukimu, tačiau signalas buvo vienareikšmis: Lenkija tapo tiesioginiu taikiniu, o 2015–2016 m. Ukrainoje išbandyta taktika dabar išbandoma ES. Ukrainai ir Baltijos šalims tai patvirtina, kad turime reikalų su tuo pačiu priešininku, kuris energetiką laiko pagrindiniu politinio spaudimo svertu.
I.A.: Pabrėžiate, kad kibernetinės atakos nepakeičia raketų smūgių, o prieš juos ir juos sustiprina. Kaip tai atrodo pastarųjų metų praktikoje?
O.S.: 2022–2026 m. Rusijos kibernetinės operacijos prieš Ukrainą vystėsi: vietoj tiesioginių elektros energijos tiekimo nutraukimų įsilaužėliai vis dažniau užsiima žvalgyba, tinklo žemėlapių sudarymu, kliūčių paieška ir ruošiasi tolesniems raketų ir dronų smūgiams prieš pastotes ir elektrines. Tuo pačiu metu reguliariai naudojami „valytuvai“ – kenkėjiškos programos, kurios sunaikina duomenis ir užkrečia OT/ICS sistemas, kad apsunkintų elektros sistemos atkūrimą ir valdymą fizinių atakų metu ir po jų.
Ukrainos tarnybų duomenimis, vien per pirmąjį 2025 m. pusmetį per dieną buvo užfiksuota vidutiniškai 16,5 kibernetinių incidentų, o daugiau nei 80 proc. buvo nukreipti prieš civilinę infrastruktūrą, įskaitant energetiką. Tai reiškia, kad priešui kibernetinė erdvė yra ne programa, o visavertis karinių operacijų teatras, glaudžiai integruotas su įprastiniais smūgiais.
I.A.: Grįžkime šiek tiek į praeitį. Esate sakęs, kad kartu su kolegomis iš Lietuvos, ypač Stasiu Kaušiniu, padėjote Ukrainai pasirengti tokiems išpuoliams dar prieš plataus masto karą. Kokie buvo šie projektai ir kokios patirties išmokote?
O.S.: Taip, dar gerokai prieš 2022 metus su kolegomis Lietuvoje dalyvavome pratybose ir mokymuose apie kritinės energetikos infrastruktūros apsaugą nuo kibernetinių atakų, kuriuose dalyvavo NATO ir partneriai. Būtent šiame kontekste su Stasiu Kaušiniu keliavome į Ukrainą dirbti su Ukrainos specialistais, parodyti realius kibernetinių atakų prieš energetikos objektus scenarijus ir praktikuoti atsaką.
Viena iš šių kelionių pamokų yra suvokimas, kad Ukraina jau buvo „pirmoji gynybos linija“ kibernetiniame kare su Rusija, o Baltijos šalys buvo kiti potencialūs taikiniai. Darbas su S. Kaušiniu ir Ukrainos komandomis parodė, kaip svarbu suburti pilietinę visuomenę, IT bendruomenę, kariuomenę ir energetikos specialistus, o šiandien ši patirtis tik sustiprėjo.
I.A.: Prieš kelerius metus Lietuvos žiniasklaidoje perspėjote, kad Rusija suformavo „kibernetinių teroristų“ grupę, kurios pagrindiniai taikiniai yra Ukraina ir Baltijos šalys. Kiek šie įspėjimai išsipildė?
O.S.: Deja, visiškai. Jau tada buvo aišku, kad Rusija telkia didelę grupę specialistų, kurie veikė kaip kibernetiniai teroristai, pirmiausia atakavo Ukrainos energetikos infrastruktūrą ir ruošė trampliną atakoms prieš Baltijos regioną. Tai, ką matome šiandien – didelio masto išpuolius prieš OT/ICS, infrastruktūros žvalgybą, bandymus paveikti visuomenės nuomonę dezinformacija apie energetikos projektus – yra logiškas šios strategijos tęsinys.
Čia svarbiausias hibridinis aspektas: viena vertus, tai bandymai fiziškai sunaikinti objektus, kita vertus, kampanijos žiniasklaidoje ir socialiniuose tinkluose, mobilizuojančios žmones prieš strateginius energetikos projektus „ekologijos“ ar „saugumo“ pretekstu, dažnai manipuliacijų pagrindu. Tai matėme istorijose apie suskystintų dujų terminalus ir apie didelę infrastruktūros statybą regione.
I.A.: Jei kalbėtume apie apsaugą, kokius pagrindinius energetikos infrastruktūros tvarumo principus išskirtumėte iš Ukrainos ir Lenkijos patirties Ukrainai, Lietuvai ir kitoms regiono šalims?
O.S.: Svarbiausia sąvoka yra atsparumas. Praktiškai tai reiškia kelis dalykus: dubliavimą (kuo daugiau nepriklausomų gamybos šaltinių ir perdavimo maršrutų, tuo mažesnė elektros energijos tiekimo nutraukimo rizika, jei dalis sistemos yra pažeista); atsarginių pajėgumų, paruoštų greitam paleidimui, sukūrimas; atsarginių dalių ir įrangos kaupimas tokiais kiekiais, kurie žymiai viršija „taikius“ poreikius.
Decentralizacija ir diversifikacija taip pat yra labai svarbi – mažų paskirstytų AEI, kaupimo sistemų ir gaminančių vartotojų namų ūkių plėtra, kurie papildo dideles elektrines ir padidina sistemos išgyvenamumą.
Kibernetinės apsaugos lygmeniu – IT ir OT tinklų segmentavimas, „nulinio pasitikėjimo“ principų įgyvendinimas, reguliarūs pramoninių sistemų testai ir personalo mokymai; Visa tai turėtų tapti rutina, o ne vienkartine „kampanija“. Kartu Ukrainos patirtis rodo, kad be integruotos oro gynybos sistemos, galinčios numušti tiek mažus dronus, tiek sparnuotąsias ir balistines raketas, jokios kibernetinės priemonės negarantuoja apsaugos nuo fizinio energetikos objektų sunaikinimo.
I.A.: Jūs atskirai akcentuojate žmogiškąjį faktorių ir visuomenės pasirengimą. Ką tai reiškia praktiškai?
O.S.: Techninis stabilumas be žmogaus stabilumo yra nepakankamas. Kritinės infrastruktūros operatoriai krizės metu turi planuoti reikšmingą kvalifikuoto personalo skaičiaus padidėjimą, kad užtikrintų remontą, restauravimą ir visą parą dirbančią tarnybą – tai reiškia, kad reikia sukurti talentų rezervą civilinėje gynyboje. Tuo pačiu metu piliečiai turėtų būti pasirengę riboto elektros energijos prieinamumo laikotarpiams – laikinam normavimui, prioritetiniam elektros energijos tiekimui kritiniams objektams, „nenugalimumo taškų“ tinklo veikimui ar pagalbai, kaip tai buvo organizuota Ukrainoje.
Ten daugiau nei 13 tūkstančių tokių taškų tinklas žymiai sušvelnino masinių atakų pasekmes ir padidino socialinį stabilumą. Be visuomenės supratimo, kodėl priimami sunkūs sprendimai – nuo uždarymo iki gamybos perkėlimo – sėkmingas krizių valdymas tampa beveik neįmanomas.
I.A.: Jei pereitume į „žemiškesnį“ lygmenį, ką patartumėte Ukrainos organizacijoms – nuo visuomeninių iniciatyvų iki savivaldybių ir smulkaus verslo – skaitmeninio saugumo požiūriu?
O.S.: Pirmoji yra mokymai ir saugumo kultūra: reguliarūs mokymai, sukčiavimo kampanijų modeliavimas, aiškios prieigos prie sistemų ir duomenų procedūros, pagrindinis tinklo segmentavimas, net jei ištekliai yra riboti.
Antrasis yra „pavienių gedimo taškų“ sumažinimas: atsarginės kopijos, alternatyvūs ryšio kanalai, procedūros neprisijungus nutrūkus elektros tiekimui ar internetui.
Ir trečias yra bendradarbiavimas: keitimasis informacija apie incidentus tarp organizacijų, dalyvavimas sektorinėse ar regioninėse „kibernetinėse bendruomenėse“, bendradarbiavimas su CERT struktūromis ir atitinkamomis ministerijomis. Ukrainos patirtis rodo, kad viešajam sektoriui, verslui ir valstybei dirbant kartu, atsparumo lygis ženkliai padidėja.
I.A.: Paminėjote bendrą darbą su Stasiu Kaušiniu ir Lietuvos iniciatyvas remiant Ukrainą. Kaip ankstesni šio bendradarbiavimo įvykiai paveikė jūsų dabartinę regiono saugumo viziją?
O.S.: Mūsų pirmosios kelionės į Ukrainą kartu su Stasiu tais laikais, kai daugelis net nenorėjo galvoti apie plataus masto invaziją, parodė vieną svarbų dalyką: regiono saugumas yra nedalomas. Tai, kas vyksta Dnipre ar Charkove, niekada neliks tik „Ukrainos problema“ – tai visada rezonuos Vilniuje, Varšuvoje, Rygoje ar Taline.
Todėl tiek daug dėmesio skyrėme Ukrainos specialistų mokymui, sėdėjome su jais, analizavome atakų prieš terminalus, elektrines, pastotes scenarijus. Šiandien ši bendradarbiavimo su Stasiu Kaušiniu patirtis patvirtina, kad tik pasitikėjimo, bendrų pratybų ir abipusės paramos dėka galima sukurti tikrai tvarią saugumo erdvę nuo Baltijos iki Juodosios jūros.
I.A.: Ir pabaigai: kokia yra jūsų pagrindinė žinutė Ukrainos „International Courier“ skaitytojams – tiek tiems, kurie priima sprendimus, tiek tiems, kurie kasdien gyvena karo sąlygomis?
O.S.: Pirma, jūsų patirtis yra unikali ir neįkainojama ne tik jums, bet ir visai ES bei NATO: tai, ką Ukraina patyrė kibernetinėje ir energetikos srityje nuo 2014 m., yra praktinis šiuolaikinio karo vadovėlis, kurį kitos šalys dar tik pradeda skaityti.
Antra, nepaisant situacijos sudėtingumo, jūsų sėkmė prisitaikant, stiprinant atsparumą ir atkuriant energetikos sistemą po smūgių rodo, kad įmanoma sukurti veikiančią gynybą net ir prieš galingą ir cinišką priešą.
Ir galiausiai, trečias: laikas veikia prieš mus, jei sulėtiname išvadas – ir mūsų naudai, jei greitai mokomės ir veikiame kartu. Kuo greičiau Ukraina, Lenkija, Lietuva ir visas Baltijos ir Juodosios jūros regionas įgyvendins pastarųjų metų pamokas politikoje, investicijose ir praktikoje, tuo mažesnė tikimybė, kad Rusijos raketos, dronai ir kenkėjiškos programos pasieks savo tikslus.
Interviu Igoris Arbatovas įrašė išskirtinai „International Courier“.
Olek Suchodolski yra techninis konsultantas kibernetinio saugumo ir mašininio mokymosi platformų srityje, inžinierius, įgijęs tarptautinį dirbtinio intelekto viešajam administravimui magistro laipsnį (AI4GOV). Daugiau nei 15 metų jis dirba IT srityje, įskaitant mobiliųjų aplikacijų ir sistemų, pagrįstų CUDA, kūrimą, medicinos prietaisų kibernetinį saugumą ir sintetinės biologijos infrastruktūrą. Daugiausia dėmesio skyrė kibernetinių sistemų projektavimui ir vaizdinei prognozuojamajai analizei, konsultavo ES vyriausybes ir mokslininkus dėl atsparių IRT sistemų kūrimo ir modeliavimo naudojant skaitmeninius dvynius.
Šiandien ji daugiausia dėmesio skiria technologijoms, skirtoms kovoti su biologinėmis grėsmėmis ir apsaugoti medicinos prietaisus nuo kibernetinių grėsmių, kūrimui.
intercourier.news